* Résumé de l'article généré automatiquement, vous pouvez prendre connaissance de l'article original en cliquant sur le bouton ci dessous :
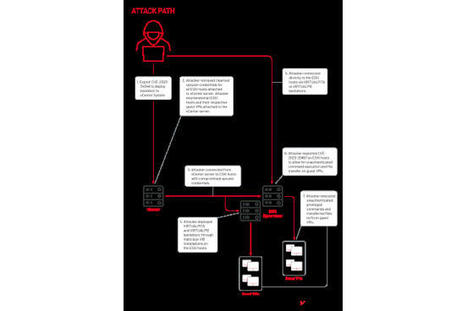
Pendant un an et demi, un groupe chinois a exploité une vulnérabilité de type zero day dans vCenter sans être détecté. La faille a été corrigée en octobre par VMware.